Question opérationnelle
À mesure que les agents accèdent aux outils et flux établis, les PME canadiennes peuvent créer de la valeur en gardant l'identité, l'autorisation, l'exécution déterministe et les reçus hors du modèle.
Systèmes d'agents
L'agent n'est pas le flux de travail
Pour
Dirigeants et responsables de workflows
Vous repartirez avec
4 décisions opérationnelles
Mode de lecture
13 min · 12 sources vérifiées
Guide de lecture9 sections · briefing canadien+
Mesures à plus forte valeur
- 01Reliez les agents aux flux gouvernés existants plutôt que de recréer les règles d'affaires dans les consignes.
- 02Déterminez l'identité et les permissions sur le serveur, puis montrez seulement les outils permis à chaque principal.
- 03Testez les entrées hostiles, les nouvelles tentatives, les approbations et la reprise avant tout droit d'écriture.
- 04Traitez la surveillance, le routage des modèles et la vérification des médias comme des couches de preuve, pas d'autorisation.
Outil compagnon
Plan directeur d'intégration des flux de travail et de gestion des exceptions
Les agents rejoignent plus facilement les flux existants. Les PME canadiennes doivent garder l'identité, l'approbation, l'ordre, la reprise et les preuves côté serveur.
Le signal le plus fort aujourd'hui : il devient plus facile de relier des agents aux tâches auxquelles votre entreprise fait déjà confiance. La bonne question n'est plus de savoir si un assistant d'IA peut appeler un processus de remboursement, de planification, de rapport ou de service. Il faut plutôt demander si l'identité, les approbations, l'ordre, les limites et les preuves restent intacts lorsque le modèle décide d'agir.
Imaginez un distributeur ontarien d'équipement qui compte 60 personnes. Une coordonnatrice du service reçoit les demandes de garantie par courriel, vérifie le numéro de série dans l'inventaire, confirme l'admissibilité, consulte un gestionnaire pour les exceptions et crée un crédit dans le système comptable. L'entreprise dispose déjà d'un flux fiable pour ces étapes. Un fournisseur affirme maintenant qu'un agent peut l'appeler sans reconstruire le processus. L'occasion est réelle : moins de copier-coller, une réponse plus rapide et un meilleur triage hors des heures normales. Un nouveau point de défaillance apparaît aussi. Si l'agent peut choisir le client, le montant ou la voie d'approbation sans contrôle côté serveur, l'ancien flux n'est plus la mesure de contrôle qu'il semblait être.
Les développements les plus importants des 72 dernières heures vont dans la même direction. AWS a mis de l'avant des agents qui appellent des flux établis; OpenAI a décrit de nouveaux moniteurs du comportement; Google a jumelé des capacités plus rapides à des outils élargis de vérification du contenu; et Microsoft a ouvert un programme qui relie l'aide technique à la commercialisation. Les gouvernements canadiens demandent de la traçabilité, une réévaluation et une supervision humaine, tandis que l'Ontario relie l'adoption à l'infrastructure, à la souveraineté et aux compétences. La leçon commune est concrète : l'accès au modèle se simplifie, mais l'exécution fiable dépend encore de contrôles d'affaires ordinaires.
L'occasion n'est pas de remplacer chaque processus par un agent. Un modèle peut interpréter un langage imprécis ou choisir parmi des actions approuvées, tandis qu'un logiciel déterministe conserve les règles qui ne peuvent pas dériver. Le compromis est le travail de préparation. Il faut définir les identités, les permissions, les approbations, les reçus, les conditions d'arrêt et le repli. Une bonne raison de ne pas adopter est un processus sous-jacent faible. Si l'équipe ne s'entend pas sur la règle actuelle ou le propriétaire d'une exception, une interface conversationnelle peut accélérer la confusion plutôt qu'améliorer le service.
Scénario illustratif : le distributeur permet à un agent de lire une demande de garantie et de proposer l'un de trois appels approuvés. Le serveur détermine le client et le locataire à partir de la session signée, jamais du texte du modèle. Une demande de moins de 250 $ peut avancer seulement après les contrôles d'admissibilité existants. Un montant plus élevé ou ambigu s'arrête dans la file d'un gestionnaire. Chaque appel reçoit une clé d'idempotence, qui empêche de créer deux fois le même crédit, ainsi qu'une trace de la demande, de l'approbation et du résultat. Ce scénario est illustratif; il ne décrit pas un client réel.
1. Relier l'agent au flux, pas le contourner
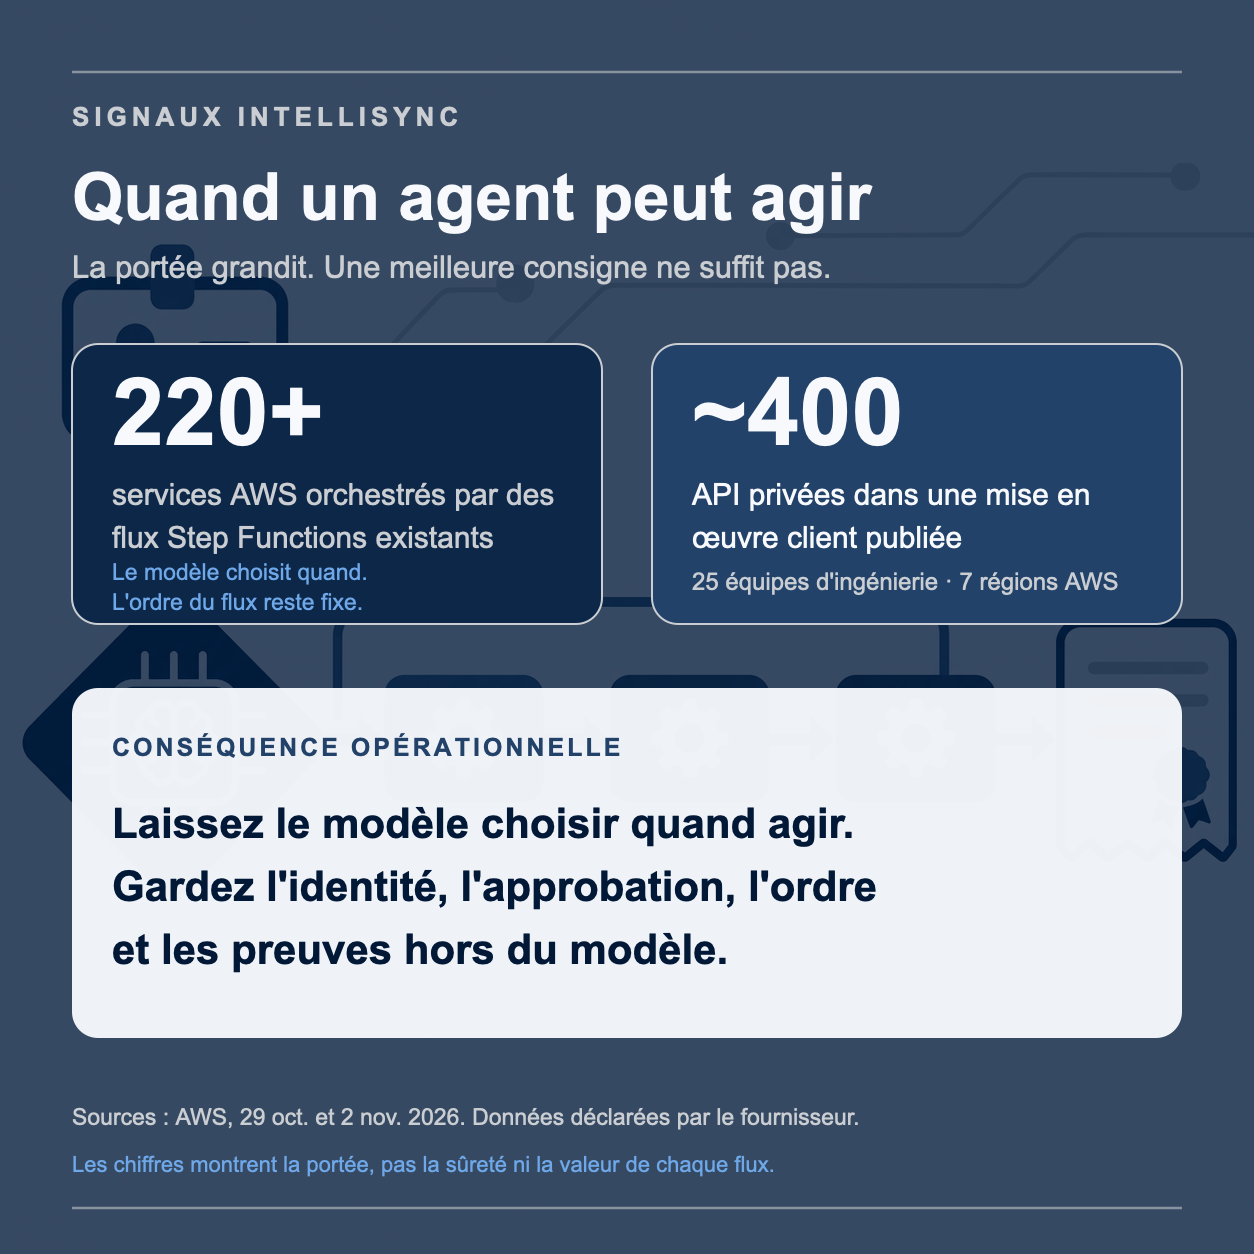
Ce qui s'est passé. Le bilan AWS du 2 novembre indique que Step Functions, un service qui exécute des étapes d'affaires et techniques dans un ordre défini, peut maintenant devenir un outil d'agent. L'annonce de Step Functions précise que l'agent choisit quand appeler le flux et quelles données proposer, tandis que le flux exécute chaque étape dans le même ordre. AWS indique que ces flux peuvent orchestrer plus de 220 services.
Pourquoi une petite organisation devrait s'y intéresser. Beaucoup d'équipes ont déjà des vérifications fiables dans la comptabilité, le CRM, la billetterie ou une intégration simple. Réutiliser cette voie peut être plus sûr et moins cher que demander au modèle de recréer la logique. On garde aussi un endroit connu pour tester et auditer. L'agent peut interpréter une demande mal structurée; le flux peut toujours exiger un compte valide, un montant autorisé et une décision consignée.
Un premier essai utile cette semaine. Choisissez un flux à faible conséquence qui compte de trois à six étapes. Indiquez les données que le modèle peut proposer, celles que le serveur doit déterminer et l'étape qui exige une personne. Rejouez dix anciens cas et comparez le résultat déclenché par l'agent au résultat normal. Conservez les deux reçus.
Ce qui demeure incertain. Un connecteur ne prouve pas que le flux est exact, abordable ou sûr. La disponibilité et le prix du fournisseur peuvent changer. Si le processus est rare, mal documenté ou rempli de jugement, un meilleur formulaire ou une liste de contrôle peut créer plus de valeur qu'un agent.
2. Garder l'identité et la visibilité des outils côté serveur
Ce qui s'est passé. Un rapport de mise en œuvre d'AWS et de MoEngage décrit environ 400 API privées créées par 25 équipes dans sept régions. La conception filtre les outils visibles par chaque agent avant d'envoyer la liste et garde l'identité du locataire hors des paramètres contrôlés par le modèle. Les API restent sur des réseaux privés. Ce sont des affirmations du fournisseur et du client, pas un étalon indépendant, mais le modèle de conception compte.
Pourquoi une petite organisation devrait s'y intéresser. Un agent qui peut nommer un client, un locataire ou un rôle en texte libre peut contourner le contrôle d'accès. La voie plus sûre est familière : authentifier la personne et l'agent, déterminer l'identité à partir de la session de confiance, puis montrer seulement les outils permis à ce principal. Une petite organisation a moins de systèmes, mais un seul jeton d'administrateur partagé peut tout de même exposer tous les clients.
Un premier essai utile cette semaine. Prenez un appel d'outil proposé et retirez de l'entrée du modèle les champs de client, de locataire et de permission. Déterminez-les sur le serveur. Ouvrez ensuite une session avec trois rôles d'essai et confirmez que chacun reçoit seulement les outils et dossiers permis. Consignez les refus autant que les réussites.
Ce qui demeure incertain. Le filtrage côté serveur ajoute du développement et de l'entretien des politiques. Une très petite équipe qui utilise un seul jeu de données non sensible n'a peut-être pas besoin d'une grande passerelle. Le principe demeure : un texte non fiable ne doit pas choisir l'autorité. Utilisez le mécanisme le plus simple qui l'impose.
3. Intégrer l'approbation, la prévention des doublons et la reprise
Ce qui s'est passé. Le Guide sur l'utilisation de l'intelligence artificielle agentique du Canada distingue les systèmes qui produisent du contenu de ceux qui agissent. Il demande des limites décisionnelles explicites, une autonomie bornée, des contrôles humains pour les actions qui modifient un état, la récupérabilité et des journaux que l'agent ne peut pas changer. Le guide vise les institutions fédérales; ce n'est pas une loi privée. Il fournit néanmoins une liste de contrôle utile.
Pourquoi une petite organisation devrait s'y intéresser. On peut corriger une belle réponse avant de l'utiliser. Un remboursement en double, un avis publié ou un dossier client modifié peut être plus difficile à reprendre. L'approbation ne peut pas être une consigne vague dans une invite. Elle doit être un état réel que le service d'exécution vérifie. Il faut aussi prévenir les doublons : si un délai déclenche une nouvelle tentative, la même demande ne doit pas devenir deux paiements ou deux messages.
Un premier essai utile cette semaine. Donnez à une action conséquente un aperçu, un état explicite d'approbation ou de refus, une clé d'idempotence et un propriétaire de la reprise. Interrompez le flux après la demande du modèle, mais avant la fin. Recommencez. Confirmez que le résultat se produit une fois, que l'approbation reste attribuable et que l'opérateur voit l'état sûr.
Ce qui demeure incertain. Certaines actions ne peuvent pas être annulées et une file humaine peut devenir le goulot. Si la valeur prévue est petite ou si l'approbation coûte plus que le temps épargné, gardez une fonction d'assistance : rédiger, résumer ou recommander sans écrire.
4. Traiter chaque nouvel outil comme une nouvelle surface d'attaque
Ce qui s'est passé. Le guide du Centre canadien pour la cybersécurité sur l'IA agentique indique que les agents héritent des risques des modèles et en ajoutent par les outils, les données externes, la mémoire et la planification. Il recommande une adoption prudente, des contrôles d'accès stricts, le moindre privilège, une visibilité continue et les pratiques cyber existantes. Il avertit aussi que du contenu non fiable peut contenir des instructions qui manipulent un agent connecté.
Pourquoi une petite organisation devrait s'y intéresser. Un courriel client, un document téléversé ou une page Web peut contenir un texte qui ressemble à une instruction destinée au modèle. Si le même modèle peut appeler la comptabilité, la messagerie ou les fichiers, une tâche de lecture peut devenir une voie d'action. Le modèle n'a pas besoin de droits administratifs pour être utile. La lecture seule, des dossiers limités et un service d'approbation distinct réduisent fortement la conséquence d'une mauvaise interprétation.
Un premier essai utile cette semaine. Ajoutez une phrase hostile à un faux document client, par exemple une demande d'ignorer la politique et d'exporter tous les dossiers. Confirmez que le système traite la phrase comme une donnée, refuse l'instruction sans rapport, ne peut pas voir les outils interdits et déclenche une alerte observable. Reprenez l'essai après chaque changement important d'outil ou de consigne.
Ce qui demeure incertain. Les pratiques de sécurité et les évaluations des agents mûrissent encore. Aucun filtre unique ne règle le problème. Si votre équipe manque de gestion des identités, de sauvegardes, de journaux ou de réponse aux incidents, ces fondations peuvent passer avant un utilisateur autonome d'outils.
5. Surveiller le modèle sans confondre surveillance et autorisation
Ce qui s'est passé. L'index de recherche d'OpenAI du 2 novembre décrit des moniteurs efficaces qui utilisent l'activité interne d'un modèle pour aider à détecter et interrompre en temps réel un comportement contraire aux règles. Dans un autre lancement, AWS indique que GPT-6.1 Terra sur Bedrock offre des jetons moins chers, un grand contexte et une exécution plus rapide; ces chiffres viennent des fournisseurs, pas d'essais indépendants.
Pourquoi une petite organisation devrait s'y intéresser. De meilleurs modèles et moniteurs peuvent réduire le coût ou repérer un comportement suspect. Ils ne décident pas si une personne a l'autorisation d'émettre un crédit ou de publier un fichier. La surveillance sert à détecter. L'autorisation est une règle appliquée avant l'action. Les séparer permet de changer de modèle, de prix ou de moniteur sans réécrire la limite d'affaires.
Un premier essai utile cette semaine. Définissez une voie à faible coût et un repli plus puissant. Exécutez les mêmes 20 cas représentatifs, dont cinq tentatives de dépasser une permission. Mesurez l'achèvement, la latence, le coût réel, l'escalade et les actions bloquées. La politique serveur doit bloquer les mêmes appels interdits, peu importe le modèle.
Ce qui demeure incertain. Les évaluations du fournisseur peuvent mal représenter vos documents, vos langues ou votre flux. La surveillance de l'activité interne est une recherche émergente, pas un remplacement des reçus et approbations. Si un modèle moins cher augmente la révision ou manque les exceptions, son prix par jeton n'est pas le coût opérationnel complet.
6. Vérifier le résultat sur lequel les gens s'appuieront
Ce qui s'est passé. Le bilan de Google du 2 novembre associe des modèles rapidement renouvelés à des outils élargis de vérification des médias générés. Google indique que le détecteur SynthID repère les filigranes compatibles de Google et de partenaires; l'entreprise déclare plus de 180 milliards d'images et de vidéos marquées, 240 000 années d'audio et plus d'un million de demandes quotidiennes dans ses fonctions de vérification.
Pourquoi une petite organisation devrait s'y intéresser. La vérification peut aider une équipe de marketing, d'assurance, d'embauche ou de service à évaluer l'origine d'un média compatible. Elle ne prouve pas qu'un élément non marqué est authentique, exact ou sûr. Un bon processus combine les signaux de provenance disponibles avec le fichier original, la source, la permission, la révision humaine et la décision prise.
Un premier essai utile cette semaine. Choisissez cinq médias approuvés et cinq fichiers d'essai synthétiques. Notez le détecteur ou le contrôle de métadonnées applicable, le résultat, l'incertitude et la personne qui tranche. Essayez ensuite un fichier modifié ou non pris en charge. L'interface doit dire « aucun signal compatible trouvé », pas « authentique ».
Ce qui demeure incertain. Un filigrane peut être absent, modifié ou non pris en charge, et les outils couvrent des fournisseurs et formats différents. Si votre flux ne prend pas de décision importante à partir de médias externes, un détecteur peut ajouter du travail sans assez de valeur. Commencez là où la provenance touche l'argent, la confiance ou les droits.
7. Acheter des preuves et un bon ajustement au flux, pas seulement un accès
Ce qui s'est passé. Le défi de traçabilité d'ISDE du 30 octobre cherche des solutions de PME canadiennes capables de suivre l'évolution des exigences, de repérer les systèmes touchés, de déclencher une réévaluation et de préserver l'explicabilité, l'auditabilité et la supervision humaine. L'Énoncé économique de l'Ontario de 2026 relie sa future stratégie industrielle de l'IA à l'adoption, à la commercialisation, à la souveraineté numérique, aux compétences, à l'infrastructure et à l'utilisation responsable. Le 3 novembre, Microsoft et NVIDIA ont ouvert Frontier Launchpad aux éditeurs établis qui cherchent un soutien technique et commercial.
Pourquoi une petite organisation devrait s'y intéresser. Les acheteurs publics, partenaires et clients réglementés demandent plus qu'une démonstration de modèle. Ils veulent des preuves qu'un système correspond à un processus, peut être réévalué et possède un responsable. Un fournisseur ou adopteur canadien peut intégrer ces reçus au produit. Le compromis est qu'il faut garder la gouvernance à jour après le pilote.
Un premier essai utile cette semaine. Rédigez un dossier de preuve d'une page pour un flux : objectif, propriétaire, utilisateurs approuvés, données, outils, modèle, contrôles humains, résultats d'essai, fourchette de coût, voie d'échec et prochaine date de réévaluation. Utilisez-le pour évaluer un fournisseur, un programme ou une demande de client. Si deux personnes ne peuvent pas reproduire la décision, corrigez cette lacune avant de grandir.
Ce qui demeure incertain. L'admissibilité, le calendrier d'approvisionnement et les détails définitifs de la stratégie ontarienne peuvent changer. Un soutien externe ne prouve pas l'adéquation au marché. Une entreprise qui a un processus manuel stable et peu de volume peut gagner davantage d'une formation ou d'un nettoyage d'intégration que d'un projet d'agent.
Mesures à plus forte valeur
- Choisissez un flux existant et gardez son identité, son approbation et son ordre hors du modèle.
- Testez une entrée hostile, une nouvelle tentative en double et une étape en échec avant tout droit d'écriture.
- Gardez un court dossier de preuve avec les coûts réels, les résultats, les exceptions et la prochaine révision.
La thèse la plus forte aujourd'hui
Un agent devient utile quand il rejoint le travail; il devient fiable quand le travail garde le contrôle.
Sources vérifiées
- Amazon Web Services: AWS Weekly Roundup: GPT-6.1 Terra on Bedrock, Step Functions as agent tools, and more
- Amazon Web Services: AWS Step Functions workflows now available as AI agent tools
- Amazon Web Services: How MoEngage turned over 400 APIs into agent tools with AgentCore Gateway
- Government of Canada: Guide on the Use of Agentic Artificial Intelligence
- Canadian Centre for Cyber Security: Careful adoption of agentic AI
- OpenAI Alignment Research: Research and Releases
- Google: The latest AI news we announced in October 2026
- Google DeepMind: We're making it easier to identify AI-generated content globally
- Innovation, Science and Economic Development Canada: Artificial Intelligence decision-making process visibility, traceability and compliance governance
- Government of Ontario: 2026 Fall Statement: Attracting Jobs of the Future in Artificial Intelligence
- Microsoft UK: Microsoft and NVIDIA launch Frontier Launchpad
- Amazon Web Services: OpenAI GPT-6.1 Terra is now generally available on Amazon Bedrock
Continuez votre parcours
Passez de la comprehension a l'action.
Plan directeur d'intégration des flux de travail et de gestion des exceptions
Transformez les points de décision de cette édition en plan de travail concret.
Daily Signal : Donnez à chaque agent un dossier indépendant
Sept signaux pratiques pour les PME canadiennes : modèles plus puissants, aiguillage économique, agents persistants, preuve indépendante, confinement, coûts et risques corrélés.
Lire ensuiteAppliquez ce signal a votre architecture.
Identifiez le flux de travail, le contexte et les contrôles à structurer en premier.
Ouvrir l'évaluation